Domain yjk.de kaufen?
Wir ziehen mit dem Projekt
yjk.de um.
Sind Sie am Kauf der Domain
yjk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain yjk.de kaufen?
Wie kann ein effektives Risk-Management dabei helfen, die finanzielle Stabilität eines Unternehmens zu gewährleisten?
Ein effektives Risk-Management hilft dabei, potenzielle Risiken frühzeitig zu identifizieren und zu bewerten, um angemessene Maßnahmen zur Risikominimierung zu ergreifen. Durch die Implementierung von geeigneten Risikomanagement-Strategien kann das Unternehmen besser auf unvorhergesehene Ereignisse reagieren und finanzielle Verluste minimieren. Ein gut durchdachtes Risk-Management trägt somit maßgeblich dazu bei, die finanzielle Stabilität des Unternehmens langfristig zu sichern. **
Welche IT-Fachzeitschriften könnt ihr speziell zu IT-Management-Themen empfehlen?
Einige empfehlenswerte IT-Fachzeitschriften, die sich speziell mit IT-Management-Themen befassen, sind "CIO Magazin", "IT-Administrator" und "Computerwoche". Diese Zeitschriften bieten aktuelle Informationen, Best Practices und Trends im Bereich IT-Management. **
Ähnliche Suchbegriffe für IT-GRC-Management---Governance-Risk
Top-Angebote
Produkte zum Begriff IT-GRC-Management---Governance-Risk:
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Information Protection and Governance (NCE)Microsoft M365 F5 Information Protection and Governance (NCE) – Umfassender Schutz und Governance für Unternehmensdaten Microsoft M365 F5 Information Protection and Governance (NCE) erweitert Microsoft 365 um fortgeschrittene Funktionen für Informationsschutz, Datenschutz und Data Governance. Die Lösung unterstützt Unternehmen dabei, vertrauliche Informationen zu erkennen, zu klassifizieren, zu schützen und deren Nutzung innerhalb der Microsoft 365-Umgebung gezielt zu steuern. Die Funktionen werden über Microsoft Purview bereitgestellt und ermöglichen eine zentrale Verwaltung von Vertraulichkeitsbezeichnungen, Data Loss Prevention (DLP), Aufbewahrung und weiteren Governance-Funktionen. Damit können Unternehmen sensible Daten besser schützen und gleichzeitig Anforderungen an Sicherheit, Compliance und Datenlebenszyklen unterstützen. Informationsschutz Erkennen und klassifizieren Sie vertrauliche Informationen und schützen Sie diese mit Vertraulichkeitsbezeichnungen und geeigneten Schutzmaßnahmen. Data Loss Prevention Erkennen, überwachen und verhindern Sie die unbeabsichtigte Weitergabe vertraulicher Informationen über Microsoft 365 und unterstützte Endpunkte. Data Governance Steuern Sie Aufbewahrung, Lebenszyklen und die Verwaltung von Unternehmensinformationen mit erweiterten Governance-Funktionen. Die wichtigsten Funktionen von Microsoft M365 F5 Information Protection and Governance Vertraulichkeit Klassifizieren Sie vertrauliche Inhalte mithilfe von Sensitivity Labels und wenden Sie abhängig von der Klassifizierung geeignete Schutzmaßnahmen an. Automatische Klassifizierung Unterstützen Sie die automatische Erkennung und Kennzeichnung sensibler Inhalte mithilfe erweiterter Klassifizierungs- und Auto-Labeling-Funktionen. Endpoint DLP Erweitern Sie den Schutz auf vertrauliche Dateien, die physisch auf unterstützten Windows- und macOS-Geräten gespeichert sind, und erkennen beziehungsweise verhindern Sie riskante Aktivitäten. DLP für Microsoft 365 Erkennen, überwachen und schützen Sie sensible Informationen in E-Mails, Dateien, SharePoint, OneDrive und Microsoft Teams entsprechend Ihren DLP-Richtlinien. DLP für Teams Schützen Sie Chats und Kanalnachrichten vor der unbeabsichtigten Weitergabe vertraulicher Informationen wie Finanz-, Personen- oder Gesundheitsdaten. DLP für Microsoft 365 Copilot Nutzen Sie Purview DLP, um den Umgang von Copilot mit vertraulichen Dateien und E-Mails anhand definierter Schutzrichtlinien zu steuern. Erweiterte Governance und Schutzfunktionen Funktion Beschreibung Data Lifecycle Management Steuern Sie Aufbewahrung und Löschung von Informationen entsprechend den Richtlinien Ihrer Organisation. Records Management Verwalten Sie Informationen als Datensätze und unterstützen Sie strukturierte Aufbewahrungsprozesse. Advanced Message Encryption Schützen Sie Nachrichten mit erweiterten Verschlüsselungsfunktionen und steuern Sie den Zugriff auf geschützte Inhalte. Defender for Cloud Apps Erhalten Sie zusätzliche Transparenz und Governance für Cloud-Apps und deren Zugriff auf Unternehmensdaten. Schutz vertraulicher Informationen Microsoft Purview Information Protection unterstützt Unternehmen dabei, sensible Daten zu erkennen, zu klassifizieren und zu schützen , unabhängig davon, wo sich die Informationen befinden oder wohin sie übertragen werden. Erkennen Identifizieren Sie sensible Informationen und gewinnen Sie einen besseren Überblick darüber, wo sich geschützte Daten innerhalb Ihrer Umgebung befinden. Klassifizieren Ordnen Sie Informationen anhand ihrer Sensibilität ein und nutzen Sie Vertraulichkeitsbezeichnungen für eine konsistente Datenklassifizierung. Schützen Setzen Sie Schutz- und DLP-Richtlinien ein, um die unbeabsichtigte Weitergabe vertraulicher Informationen zu reduzieren. Für moderne Microsoft 365-Umgebungen Microsoft M365 F5 Information Protection and Governance (NCE) richtet sich an Organisationen mit erhöhten Anforderungen an Datenschutz, Informationssicherheit und Governance. Die Lösung kombiniert fortgeschrittene Purview-Funktionen für Informationsschutz, Data Loss Prevention und Datenlebenszyklusverwaltung und schafft damit eine zentrale Grundlage für den Schutz geschäftskritischer Informationen. Wichtiger Hinweis zur Lizenzierung: Microsoft 365 F5 Information Protection and Governance ist Bestandteil der erweiterten Microsoft 365 F5-Lizenzierung für Informationsschutz und Governance. Microsoft führt den Plan unter anderem als Berechtigung für erweiterte Purview-Funktionen wie Information Protection, DLP, Endpoint DLP und Data Lifecycle and Records Management. Für Microsoft 365 F5 gelten entsprechende Voraussetzungen hinsichtlich der zugrunde liegenden Microsoft 365-/Frontline-Lizenzierung.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
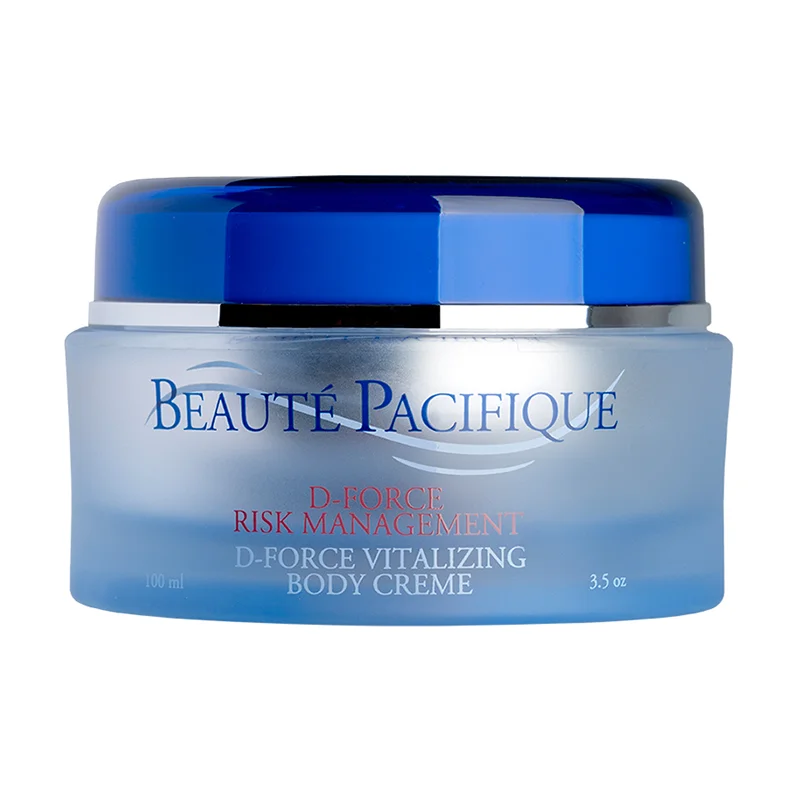
Beaute Pacifique D-Force Risk Management, Body Cream, 100ml B0800101D-Force Risk Management, Body CreamD-Force Risk Management Body Cream von Beaute Pacifique ist eine reichhaltige Bodycreme mit Vitamin D. Sie versorgt die Haut mit extra viel Vitamin D, enthält drei verschiedene Arten von Vitamin A, die sowohl altersbedingte Hautschäden als auch Sonnenschäden reparieren.Das D-Force Risk Management ist eine Anti-Aging Pflege für den ganzen Körper, besonders dort, wo eine effektiv vorbeu¬gende Wirkung vor altersbedingten Veränderungen und Sonnenschäden gewünscht ist und die Haut nicht genügend Sonnenlicht erhält, um eine natürliche Bildung von Vitamin D im gewünschtem Umfang zu gewährleisten. Dieses Vitamin wird nur in der Haut gebildet und die neuesten Forschungsergebnisse legen nahe, dass ein Mangel an Vitamin D in der Haut sehr ernsthafte Gesundheitsprobleme mit sich führen kann. Jetzt ist es möglich, der Haut auf ganz natürliche Weise Vitamin D zuzuführen.Hauttyp: Für jeden Hauttyp geeignet.Ihre Vorteile im Überblick: versorgt die Haut mit extra viel Vitamin D repariert altersbedingte Haut- und Sonnenschäden parfümfrei Anwendung: Morgens und abends nach Bedarf und Anweisung auftragen. Die Pflege wird sehr dünn und in geringer Menge aufgetragen und einmassiert. Bei besonders trockenen Stellen kann zusätzlich die Bodylotion für trockene Haut verwendet werden.37,13 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter

-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Welche FOS-Richtung ist für IT-Management geeignet?
Die Fachoberschule (FOS) bietet verschiedene Richtungen an, die für das IT-Management geeignet sein können. Eine mögliche Richtung ist die Fachrichtung Wirtschaft und Verwaltung, da hier betriebswirtschaftliche Kenntnisse vermittelt werden, die für das Management von IT-Projekten und -Ressourcen relevant sind. Eine andere mögliche Richtung ist die Fachrichtung Informatik, da hier grundlegende IT-Kenntnisse vermittelt werden, die für das Management von IT-Systemen wichtig sind. Letztendlich hängt die Wahl der FOS-Richtung jedoch von den individuellen Interessen und Zielen ab. **
-
Wie lautet die Ausbildung für Kaufmann für IT-Management?
Die Ausbildung zum Kaufmann für IT-Management erfolgt in der Regel im dualen System, das heißt, sie findet sowohl in einem Ausbildungsbetrieb als auch in der Berufsschule statt. Während der Ausbildung werden Kenntnisse in den Bereichen IT-Infrastruktur, IT-Sicherheit, Projektmanagement und Kundenberatung vermittelt. Nach erfolgreichem Abschluss der Ausbildung kann man in verschiedenen Bereichen der IT-Branche, wie beispielsweise im IT-Service, im IT-Projektmanagement oder im Vertrieb, tätig werden. **
-
Wie finde ich ein Praktikum im Bereich IT-Management?
Es gibt verschiedene Möglichkeiten, ein Praktikum im Bereich IT-Management zu finden. Eine Möglichkeit ist es, sich direkt bei Unternehmen zu bewerben, die IT-Management-Praktika anbieten. Man kann auch Jobportale und Karriereseiten von Unternehmen durchsuchen, um offene Praktikumsstellen zu finden. Networking und Kontakte zu nutzen, kann auch hilfreich sein, um Praktikumschancen im IT-Management zu finden. **
Wie können Unternehmen ihre IT-Ressourcen optimal verwalten und die Effizienz im IT-Management steigern?
Unternehmen können ihre IT-Ressourcen optimal verwalten, indem sie regelmäßige Inventarisierungen durchführen, um den Überblick über Hardware und Software zu behalten. Zudem sollten sie auf Automatisierung setzen, um wiederkehrende Aufgaben zu vereinfachen und Zeit zu sparen. Durch die Implementierung von Monitoring-Tools können Unternehmen außerdem die Leistung ihrer IT-Systeme überwachen und proaktiv auf Probleme reagieren. **
Wie können Unternehmen effektives IT-Management betreiben, um ihre Systeme und Daten optimal zu verwalten?
Unternehmen können effektives IT-Management betreiben, indem sie klare Ziele und Strategien für ihre IT-Systeme festlegen, regelmäßige Überwachung und Wartung durchführen und sicherstellen, dass ihre Mitarbeiter über ausreichende Schulungen und Ressourcen verfügen, um die Systeme optimal zu nutzen. Zudem sollten sie auf aktuelle Technologietrends achten, um ihre Systeme kontinuierlich zu verbessern und sich vor Cyberbedrohungen zu schützen. Ein ganzheitlicher Ansatz, der die Bedürfnisse der Organisation berücksichtigt, ist entscheidend für ein erfolgreiches IT-Management. **
Top-Angebote
Produkte zum Begriff IT-GRC-Management---Governance-Risk:
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Information Protection and Governance (NCE)Microsoft M365 F5 Information Protection and Governance (NCE) – Umfassender Schutz und Governance für Unternehmensdaten Microsoft M365 F5 Information Protection and Governance (NCE) erweitert Microsoft 365 um fortgeschrittene Funktionen für Informationsschutz, Datenschutz und Data Governance. Die Lösung unterstützt Unternehmen dabei, vertrauliche Informationen zu erkennen, zu klassifizieren, zu schützen und deren Nutzung innerhalb der Microsoft 365-Umgebung gezielt zu steuern. Die Funktionen werden über Microsoft Purview bereitgestellt und ermöglichen eine zentrale Verwaltung von Vertraulichkeitsbezeichnungen, Data Loss Prevention (DLP), Aufbewahrung und weiteren Governance-Funktionen. Damit können Unternehmen sensible Daten besser schützen und gleichzeitig Anforderungen an Sicherheit, Compliance und Datenlebenszyklen unterstützen. Informationsschutz Erkennen und klassifizieren Sie vertrauliche Informationen und schützen Sie diese mit Vertraulichkeitsbezeichnungen und geeigneten Schutzmaßnahmen. Data Loss Prevention Erkennen, überwachen und verhindern Sie die unbeabsichtigte Weitergabe vertraulicher Informationen über Microsoft 365 und unterstützte Endpunkte. Data Governance Steuern Sie Aufbewahrung, Lebenszyklen und die Verwaltung von Unternehmensinformationen mit erweiterten Governance-Funktionen. Die wichtigsten Funktionen von Microsoft M365 F5 Information Protection and Governance Vertraulichkeit Klassifizieren Sie vertrauliche Inhalte mithilfe von Sensitivity Labels und wenden Sie abhängig von der Klassifizierung geeignete Schutzmaßnahmen an. Automatische Klassifizierung Unterstützen Sie die automatische Erkennung und Kennzeichnung sensibler Inhalte mithilfe erweiterter Klassifizierungs- und Auto-Labeling-Funktionen. Endpoint DLP Erweitern Sie den Schutz auf vertrauliche Dateien, die physisch auf unterstützten Windows- und macOS-Geräten gespeichert sind, und erkennen beziehungsweise verhindern Sie riskante Aktivitäten. DLP für Microsoft 365 Erkennen, überwachen und schützen Sie sensible Informationen in E-Mails, Dateien, SharePoint, OneDrive und Microsoft Teams entsprechend Ihren DLP-Richtlinien. DLP für Teams Schützen Sie Chats und Kanalnachrichten vor der unbeabsichtigten Weitergabe vertraulicher Informationen wie Finanz-, Personen- oder Gesundheitsdaten. DLP für Microsoft 365 Copilot Nutzen Sie Purview DLP, um den Umgang von Copilot mit vertraulichen Dateien und E-Mails anhand definierter Schutzrichtlinien zu steuern. Erweiterte Governance und Schutzfunktionen Funktion Beschreibung Data Lifecycle Management Steuern Sie Aufbewahrung und Löschung von Informationen entsprechend den Richtlinien Ihrer Organisation. Records Management Verwalten Sie Informationen als Datensätze und unterstützen Sie strukturierte Aufbewahrungsprozesse. Advanced Message Encryption Schützen Sie Nachrichten mit erweiterten Verschlüsselungsfunktionen und steuern Sie den Zugriff auf geschützte Inhalte. Defender for Cloud Apps Erhalten Sie zusätzliche Transparenz und Governance für Cloud-Apps und deren Zugriff auf Unternehmensdaten. Schutz vertraulicher Informationen Microsoft Purview Information Protection unterstützt Unternehmen dabei, sensible Daten zu erkennen, zu klassifizieren und zu schützen , unabhängig davon, wo sich die Informationen befinden oder wohin sie übertragen werden. Erkennen Identifizieren Sie sensible Informationen und gewinnen Sie einen besseren Überblick darüber, wo sich geschützte Daten innerhalb Ihrer Umgebung befinden. Klassifizieren Ordnen Sie Informationen anhand ihrer Sensibilität ein und nutzen Sie Vertraulichkeitsbezeichnungen für eine konsistente Datenklassifizierung. Schützen Setzen Sie Schutz- und DLP-Richtlinien ein, um die unbeabsichtigte Weitergabe vertraulicher Informationen zu reduzieren. Für moderne Microsoft 365-Umgebungen Microsoft M365 F5 Information Protection and Governance (NCE) richtet sich an Organisationen mit erhöhten Anforderungen an Datenschutz, Informationssicherheit und Governance. Die Lösung kombiniert fortgeschrittene Purview-Funktionen für Informationsschutz, Data Loss Prevention und Datenlebenszyklusverwaltung und schafft damit eine zentrale Grundlage für den Schutz geschäftskritischer Informationen. Wichtiger Hinweis zur Lizenzierung: Microsoft 365 F5 Information Protection and Governance ist Bestandteil der erweiterten Microsoft 365 F5-Lizenzierung für Informationsschutz und Governance. Microsoft führt den Plan unter anderem als Berechtigung für erweiterte Purview-Funktionen wie Information Protection, DLP, Endpoint DLP und Data Lifecycle and Records Management. Für Microsoft 365 F5 gelten entsprechende Voraussetzungen hinsichtlich der zugrunde liegenden Microsoft 365-/Frontline-Lizenzierung.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Risk-Management dabei helfen, die finanzielle Stabilität eines Unternehmens zu gewährleisten?
Ein effektives Risk-Management hilft dabei, potenzielle Risiken frühzeitig zu identifizieren und zu bewerten, um angemessene Maßnahmen zur Risikominimierung zu ergreifen. Durch die Implementierung von geeigneten Risikomanagement-Strategien kann das Unternehmen besser auf unvorhergesehene Ereignisse reagieren und finanzielle Verluste minimieren. Ein gut durchdachtes Risk-Management trägt somit maßgeblich dazu bei, die finanzielle Stabilität des Unternehmens langfristig zu sichern. **
-
Welche IT-Fachzeitschriften könnt ihr speziell zu IT-Management-Themen empfehlen?
Einige empfehlenswerte IT-Fachzeitschriften, die sich speziell mit IT-Management-Themen befassen, sind "CIO Magazin", "IT-Administrator" und "Computerwoche". Diese Zeitschriften bieten aktuelle Informationen, Best Practices und Trends im Bereich IT-Management. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Welche FOS-Richtung ist für IT-Management geeignet?
Die Fachoberschule (FOS) bietet verschiedene Richtungen an, die für das IT-Management geeignet sein können. Eine mögliche Richtung ist die Fachrichtung Wirtschaft und Verwaltung, da hier betriebswirtschaftliche Kenntnisse vermittelt werden, die für das Management von IT-Projekten und -Ressourcen relevant sind. Eine andere mögliche Richtung ist die Fachrichtung Informatik, da hier grundlegende IT-Kenntnisse vermittelt werden, die für das Management von IT-Systemen wichtig sind. Letztendlich hängt die Wahl der FOS-Richtung jedoch von den individuellen Interessen und Zielen ab. **
Ähnliche Suchbegriffe für IT-GRC-Management---Governance-Risk
-
Beaute Pacifique D-Force Risk Management, Body Cream, 100ml B0800101D-Force Risk Management, Body CreamD-Force Risk Management Body Cream von Beaute Pacifique ist eine reichhaltige Bodycreme mit Vitamin D. Sie versorgt die Haut mit extra viel Vitamin D, enthält drei verschiedene Arten von Vitamin A, die sowohl altersbedingte Hautschäden als auch Sonnenschäden reparieren.Das D-Force Risk Management ist eine Anti-Aging Pflege für den ganzen Körper, besonders dort, wo eine effektiv vorbeu¬gende Wirkung vor altersbedingten Veränderungen und Sonnenschäden gewünscht ist und die Haut nicht genügend Sonnenlicht erhält, um eine natürliche Bildung von Vitamin D im gewünschtem Umfang zu gewährleisten. Dieses Vitamin wird nur in der Haut gebildet und die neuesten Forschungsergebnisse legen nahe, dass ein Mangel an Vitamin D in der Haut sehr ernsthafte Gesundheitsprobleme mit sich führen kann. Jetzt ist es möglich, der Haut auf ganz natürliche Weise Vitamin D zuzuführen.Hauttyp: Für jeden Hauttyp geeignet.Ihre Vorteile im Überblick: versorgt die Haut mit extra viel Vitamin D repariert altersbedingte Haut- und Sonnenschäden parfümfrei Anwendung: Morgens und abends nach Bedarf und Anweisung auftragen. Die Pflege wird sehr dünn und in geringer Menge aufgetragen und einmassiert. Bei besonders trockenen Stellen kann zusätzlich die Bodylotion für trockene Haut verwendet werden.37,13 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Information Protection and Governance - NPO (NCE)Microsoft 365 E5 Information Protection and Governance - NPO (NCE) - NPO/EDU Erweiterter Informationsschutz und Data Governance für Microsoft 365 Microsoft 365 E5 Information Protection and Governance erweitert geeignete Microsoft-365-Umgebungen um fortschrittliche Funktionen für Informationsschutz, Datenklassifizierung, Data Loss Prevention und Governance. Die NPO/EDU-Ausführung richtet sich an entsprechend berechtigte Non-Profit- und Bildungseinrichtungen, die sensible Informationen gezielter schützen und Daten über ihren Lebenszyklus kontrollierter verwalten möchten. Information Protection& Governance kann sensible Daten erkennen, klassifizieren, schützen und kontrolliert verwalten. Was bietet Microsoft 365 E5 Information Protection and Governance? Microsoft 365 E5 Information Protection and Governance ist auf Organisationen ausgerichtet, die ihre vorhandenen Microsoft-365-Dienste um weiterführende Funktionen für Datensicherheit und Governance ergänzen möchten. Im Mittelpunkt steht die Frage, wie sensible Informationen erkannt, klassifiziert, geschützt und entsprechend organisatorischer Vorgaben verwaltet werden. Damit eignet sich die Lösung besonders für Organisationen mit erhöhten Anforderungen an Datenschutz, Compliance und den kontrollierten Umgang mit vertraulichen Informationen. Microsoft Purview bildet dabei eine wesentliche technologische Grundlage für die Umsetzung von Informationsschutz- und Governance-Richtlinien. Funktionen Informationen in Microsoft 365 gezielter schützen und verwalten Sensible Daten klassifizieren Microsoft Purview Information Protection unterstützt Organisationen dabei, sensible Informationen zu identifizieren und über Vertraulichkeitsbezeichnungen entsprechend ihrer Schutzanforderungen zu klassifizieren. Datenverluste verhindern Data-Loss-Prevention-Richtlinien helfen dabei, den Umgang mit sensiblen Informationen zu überwachen und unerwünschte oder nicht regelkonforme Datenfreigaben gezielter einzuschränken. Automatische Kennzeichnung Erweiterte Funktionen zur automatischen Klassifizierung können dabei helfen, Schutzrichtlinien konsistenter auf relevante Informationen anzuwenden und den manuellen Aufwand bei großen Datenbeständen zu reduzieren. Aufbewahrung steuern Aufbewahrungsrichtlinien und -bezeichnungen unterstützen dabei, Informationen entsprechend interner, organisatorischer oder regulatorischer Vorgaben über definierte Zeiträume zu verwalten. Datenaktivitäten analysieren Erweiterte Analyse- und Berichtsfunktionen schaffen mehr Transparenz darüber, wie Klassifizierungs- und Schutzrichtlinien eingesetzt werden und wo relevante Datenaktivitäten stattfinden. Cloud-Daten besser kontrollieren Im Zusammenspiel mit Microsoft-Sicherheitsdiensten lassen sich Informationsschutz und Governance auf Cloud-Anwendungen und SaaS-Szenarien ausweiten, um sensible Unternehmensdaten umfassender zu schützen. Microsoft Purview Information Protection für sensible Daten Nicht alle Informationen innerhalb einer Organisation benötigen das gleiche Schutzniveau. Personaldaten, Finanzinformationen, Vertragsunterlagen, Forschungsdaten oder interne Dokumente können unterschiedliche Anforderungen an Zugriff, Weitergabe und Aufbewahrung besitzen. Mit Microsoft Purview Information Protection können Organisationen Daten entsprechend ihrer Sensibilität klassifizieren und Schutzmaßnahmen systematischer umsetzen. Vertraulichkeitsbezeichnungen schaffen dabei eine einheitliche Grundlage für den Umgang mit schützenswerten Informationen. Data Loss Prevention Microsoft Purview Data Loss Prevention unterstützt dabei, sensible Informationen zu erkennen und Richtlinien für deren Verwendung und Weitergabe durchzusetzen. Dadurch können Organisationen Risiken beim Austausch vertraulicher Daten gezielter reduzieren. Data Lifecycle Management Governance- und Aufbewahrungsfunktionen helfen dabei, Daten nicht nur zu schützen, sondern auch über ihren Lebenszyklus hinweg kontrolliert zu verwalten. Informationen können entsprechend definierter Richtlinien aufbewahrt oder nach Ablauf vorgesehener Fristen behandelt werden. Informationsschutz und Cloud-App-Sicherheit verbinden Informationsschutz endet nicht bei Dokumenten und E-Mails. Gerade bei der Nutzung zahlreicher SaaS-Anwendungen spielt die Kontrolle von Datenbewegungen und App-Aktivitäten eine wichtige Rolle. Hier ergänzt Microsoft Defender for Cloud Apps - NPO (NCE) den informationszentrierten Schutz um Funktionen für Transparenz, Governance und Sicherheit bei der Nutzung von Cloud-Anwendungen. Vertraulichkeitsbezeichnungen konsistent einsetzen Vertraulichkeitsbezeichnungen unterstützen Organisationen dabei, Informationen entsprechend ihres Schutzbedarfs zu kennzeichnen. Richtlinien können anschließend festlegen, wie entsprechend klassifizierte Inhalte behandelt werden sollen. Erweiterte automatische Kennzeichnungsfunktionen sind insbesondere für größere Organisationen interessant, in denen eine ausschließlich manuelle Klassifizierung großer Mengen an Dok...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet die Ausbildung für Kaufmann für IT-Management?
Die Ausbildung zum Kaufmann für IT-Management erfolgt in der Regel im dualen System, das heißt, sie findet sowohl in einem Ausbildungsbetrieb als auch in der Berufsschule statt. Während der Ausbildung werden Kenntnisse in den Bereichen IT-Infrastruktur, IT-Sicherheit, Projektmanagement und Kundenberatung vermittelt. Nach erfolgreichem Abschluss der Ausbildung kann man in verschiedenen Bereichen der IT-Branche, wie beispielsweise im IT-Service, im IT-Projektmanagement oder im Vertrieb, tätig werden. **
-
Wie finde ich ein Praktikum im Bereich IT-Management?
Es gibt verschiedene Möglichkeiten, ein Praktikum im Bereich IT-Management zu finden. Eine Möglichkeit ist es, sich direkt bei Unternehmen zu bewerben, die IT-Management-Praktika anbieten. Man kann auch Jobportale und Karriereseiten von Unternehmen durchsuchen, um offene Praktikumsstellen zu finden. Networking und Kontakte zu nutzen, kann auch hilfreich sein, um Praktikumschancen im IT-Management zu finden. **
-
Wie können Unternehmen ihre IT-Ressourcen optimal verwalten und die Effizienz im IT-Management steigern?
Unternehmen können ihre IT-Ressourcen optimal verwalten, indem sie regelmäßige Inventarisierungen durchführen, um den Überblick über Hardware und Software zu behalten. Zudem sollten sie auf Automatisierung setzen, um wiederkehrende Aufgaben zu vereinfachen und Zeit zu sparen. Durch die Implementierung von Monitoring-Tools können Unternehmen außerdem die Leistung ihrer IT-Systeme überwachen und proaktiv auf Probleme reagieren. **
-
Wie können Unternehmen effektives IT-Management betreiben, um ihre Systeme und Daten optimal zu verwalten?
Unternehmen können effektives IT-Management betreiben, indem sie klare Ziele und Strategien für ihre IT-Systeme festlegen, regelmäßige Überwachung und Wartung durchführen und sicherstellen, dass ihre Mitarbeiter über ausreichende Schulungen und Ressourcen verfügen, um die Systeme optimal zu nutzen. Zudem sollten sie auf aktuelle Technologietrends achten, um ihre Systeme kontinuierlich zu verbessern und sich vor Cyberbedrohungen zu schützen. Ein ganzheitlicher Ansatz, der die Bedürfnisse der Organisation berücksichtigt, ist entscheidend für ein erfolgreiches IT-Management. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.